
 Cookies (automatische Übertragung bei Anfragen) mit den Sicherheitsmerkmalen von Tokens (digitale Signaturen zur Verifikation).
Ein Cookie Token wird nach erfolgreicher Anmeldung an den Client gesendet und im Browser gespeichert. Bei jeder nachfolgenden Anfrage wird es automatisch im HTTP-Header „Cookie“ mitgeschickt. Der Server überprüft die Signatur des Tokens, um seine Echtheit zu bestätigen – ohne auf eine Session-Datenbank zugreifen zu müssen.
Vorteile liegen in der Skalierbarkeit (keine serverseitige Session-Speicherung) und der einfachen Implementierung. Dennoch bedarf es Vorsichtsmaßnahmen: Tokens sollten kurzlebig sein, um Missbrauch zu minimieren, und über HTTPS übertragen werden, um Man-in-the-Middle-Angriffe zu verhindern. Mit diesen Maßnahmen werden Cookie Token zu einem zuverlässigen Werkzeug für sichere Webanwendungen.
Cookie Token
2026-09-19 22:24:13
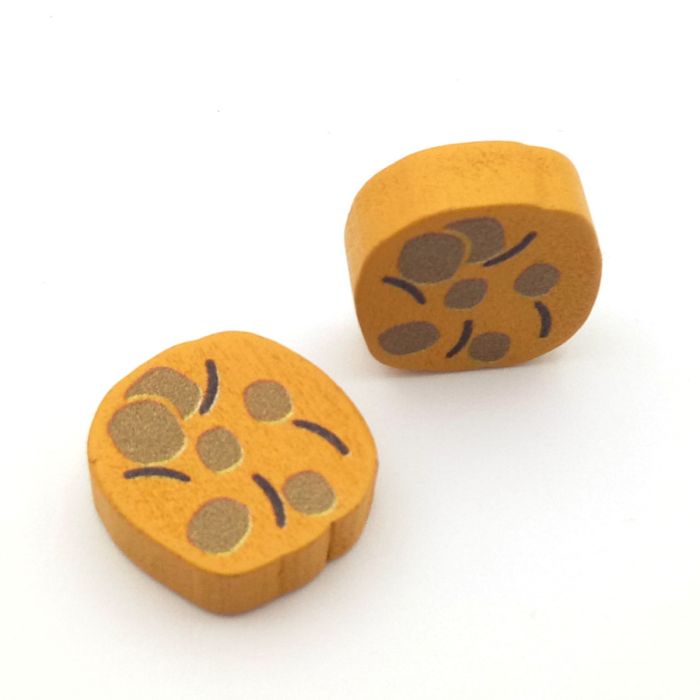
1.000 Hütten in blau oder lila - Auktion, Startpreis 150 EUR Token: Sicherheit und Praktikabilität im Web
Im modernen Web werden Cookie Token oft zur Benutzerauthentifizierung eingesetzt. Sie kombinieren die Vorteile Cookie Token Cookies (automatische Übertragung bei Anfragen) mit den Sicherheitsmerkmalen von Tokens (digitale Signaturen zur Verifikation).
Ein Cookie Token wird nach erfolgreicher Anmeldung an den Client gesendet und im Browser gespeichert. Bei jeder nachfolgenden Anfrage wird es automatisch im HTTP-Header „Cookie“ mitgeschickt. Der Server überprüft die Signatur des Tokens, um seine Echtheit zu bestätigen – ohne auf eine Session-Datenbank zugreifen zu müssen.
Vorteile liegen in der Skalierbarkeit (keine serverseitige Session-Speicherung) und der einfachen Implementierung. Dennoch bedarf es Vorsichtsmaßnahmen: Tokens sollten kurzlebig sein, um Missbrauch zu minimieren, und über HTTPS übertragen werden, um Man-in-the-Middle-Angriffe zu verhindern. Mit diesen Maßnahmen werden Cookie Token zu einem zuverlässigen Werkzeug für sichere Webanwendungen.
Cookies (automatische Übertragung bei Anfragen) mit den Sicherheitsmerkmalen von Tokens (digitale Signaturen zur Verifikation).
Ein Cookie Token wird nach erfolgreicher Anmeldung an den Client gesendet und im Browser gespeichert. Bei jeder nachfolgenden Anfrage wird es automatisch im HTTP-Header „Cookie“ mitgeschickt. Der Server überprüft die Signatur des Tokens, um seine Echtheit zu bestätigen – ohne auf eine Session-Datenbank zugreifen zu müssen.
Vorteile liegen in der Skalierbarkeit (keine serverseitige Session-Speicherung) und der einfachen Implementierung. Dennoch bedarf es Vorsichtsmaßnahmen: Tokens sollten kurzlebig sein, um Missbrauch zu minimieren, und über HTTPS übertragen werden, um Man-in-the-Middle-Angriffe zu verhindern. Mit diesen Maßnahmen werden Cookie Token zu einem zuverlässigen Werkzeug für sichere Webanwendungen.
Kommentar